Nginx Reverse Proxy dan Load Balancer: Panduan Lengkap SSL Let’s Encrypt di Linux Server

Dalam pengelolaan infrastruktur server modern, kemampuan mendistribusikan trafik, mengamankan koneksi, dan menjaga ketersediaan aplikasi merupakan kebutuhan penting. Ketika sebuah website atau aplikasi mulai diakses oleh banyak pengguna, menjalankan seluruh layanan pada satu server dapat menimbulkan berbagai masalah, mulai dari keterbatasan sumber daya hingga risiko downtime ketika server mengalami gangguan.
Salah satu solusi yang banyak digunakan oleh system administrator, network engineer, dan DevOps engineer adalah Nginx Reverse Proxy dan Load Balancer.
Nginx dapat bertindak sebagai perantara antara pengguna dan server aplikasi. Dengan konfigurasi yang tepat, Nginx dapat menerima koneksi HTTPS, meneruskan permintaan ke backend, membagi trafik ke beberapa server, serta membantu menyembunyikan detail infrastruktur internal dari pengguna.
Penggunaan sertifikat SSL/TLS dari Let’s Encrypt juga memungkinkan administrator menyediakan koneksi HTTPS tanpa biaya lisensi sertifikat.
Artikel ini membahas konsep reverse proxy, load balancing, konfigurasi Nginx, integrasi SSL Let’s Encrypt, pengujian, troubleshooting, dan praktik terbaik untuk lingkungan produksi.
Sebagai studi kasus, kita akan membangun arsitektur sederhana menggunakan tiga server Linux:
- Satu server Nginx sebagai reverse proxy dan load balancer.
- Dua server backend yang menjalankan aplikasi web.
- Satu domain publik yang mengarah ke server Nginx.
- Sertifikat SSL/TLS Let’s Encrypt untuk mengamankan koneksi dari pengguna.
Contoh ini dapat diterapkan pada Debian, Ubuntu Server, maupun distribusi Linux lain yang menyediakan paket Nginx dengan modul yang diperlukan.
Memahami Nginx Reverse Proxy
Apa Itu Reverse Proxy?
Reverse proxy adalah server perantara yang menerima permintaan dari klien, kemudian meneruskannya ke satu atau beberapa server backend. Respons dari backend dikembalikan kepada klien melalui reverse proxy.
Berbeda dengan forward proxy yang umumnya mewakili klien ketika mengakses layanan eksternal, reverse proxy berada di sisi infrastruktur penyedia layanan.
Contohnya, ketika pengguna membuka:
Permintaan tersebut pertama kali diterima oleh Nginx. Nginx kemudian meneruskannya ke server aplikasi internal, misalnya 10.10.10.11:8080, dan mengirimkan respons aplikasi kepada pengguna.
Pengguna tidak harus mengetahui alamat IP maupun port internal server aplikasi.
Cara Kerja Reverse Proxy
Alur komunikasi reverse proxy secara sederhana adalah sebagai berikut:
- Pengguna membuka domain aplikasi melalui browser.
- DNS menerjemahkan domain ke alamat IP publik reverse proxy.
- Browser membangun koneksi HTTPS dengan Nginx.
- Nginx menerima permintaan HTTP setelah koneksi TLS diproses.
- Nginx meneruskan permintaan ke server backend.
- Backend memproses permintaan dan menghasilkan respons.
- Nginx mengirimkan respons kembali kepada pengguna.
Dalam konfigurasi umum, TLS berakhir di reverse proxy atau dikenal sebagai TLS termination. Komunikasi dari Nginx ke backend dapat menggunakan HTTP pada jaringan internal yang tepercaya atau HTTPS jika diperlukan oleh kebijakan keamanan.
Manfaat Reverse Proxy
Beberapa manfaat utama reverse proxy meliputi:
- Menyediakan satu titik akses untuk beberapa aplikasi.
- Mengelola sertifikat SSL/TLS secara terpusat.
- Menyembunyikan alamat dan port backend dari akses langsung pengguna.
- Menambahkan header HTTP yang diperlukan aplikasi.
- Mengatur timeout, batas ukuran request, dan kebijakan akses.
- Mengarahkan permintaan ke aplikasi berbeda berdasarkan domain atau URL.
- Menjadi lapisan awal untuk logging, rate limiting, dan integrasi kontrol keamanan.
Reverse proxy bukan pengganti firewall, sistem autentikasi, atau proteksi DDoS. Fitur tersebut tetap perlu dirancang sesuai kebutuhan.
Memahami Nginx Load Balancer
Apa Itu Load Balancing?
Load balancing adalah teknik membagi permintaan masuk ke beberapa server backend agar beban kerja tidak hanya ditanggung oleh satu server.
Misalnya, aplikasi sekolah memiliki dua server backend:
- Backend 1:
10.10.10.11:8080 - Backend 2:
10.10.10.12:8080
Nginx dapat meneruskan permintaan secara bergantian atau menggunakan metode pembagian trafik lain yang sesuai dengan karakteristik aplikasi.
Ketika jumlah pengguna meningkat, penambahan backend dapat membantu meningkatkan kapasitas pemrosesan. Namun, hasil akhirnya tetap bergantung pada kapasitas jaringan, database, session management, dan komponen aplikasi lainnya.
Perbedaan Reverse Proxy dan Load Balancer
Reverse proxy dan load balancer memiliki fungsi yang berkaitan, tetapi tidak identik.
Reverse proxy meneruskan permintaan klien ke server tujuan. Reverse proxy dapat digunakan meskipun hanya terdapat satu backend.
Load balancer membagi trafik ke beberapa backend untuk membantu mendistribusikan beban dan meningkatkan ketersediaan layanan.
Nginx dapat menjalankan kedua fungsi tersebut sekaligus melalui konfigurasi upstream.
Metode Load Balancing Nginx
Nginx menyediakan beberapa metode distribusi trafik yang umum digunakan.
1. Round Robin
Round robin merupakan metode default ketika beberapa server didefinisikan dalam satu grup upstream tanpa metode khusus.
Permintaan dibagikan secara bergantian ke server yang tersedia menurut mekanisme penjadwalan Nginx.
Metode ini cocok ketika backend memiliki kapasitas yang relatif seimbang dan setiap permintaan memiliki beban kerja yang kurang lebih serupa.
2. Weighted Round Robin
Metode ini menggunakan parameter weight untuk memberikan porsi trafik berbeda kepada backend.
Contoh:
upstream app_backend {
    server 10.10.10.11:8080 weight=3;
    server 10.10.10.12:8080 weight=1;
}
Secara konseptual, backend pertama mendapatkan porsi penjadwalan lebih besar daripada backend kedua. Rasio aktual tidak selalu identik dengan jumlah request yang terlihat dalam sampel singkat, terutama jika ada kegagalan server atau kondisi koneksi yang berbeda.
3. Least Connections
Metode ini memilih backend dengan jumlah koneksi aktif paling sedikit, dengan mempertimbangkan bobot jika dikonfigurasi.
upstream app_backend {
    least_conn;
    server 10.10.10.11:8080;
    server 10.10.10.12:8080;
}
Metode ini dapat bermanfaat untuk aplikasi yang memiliki durasi koneksi atau waktu pemrosesan request yang bervariasi.
4. IP Hash
Metode ip_hash menggunakan alamat IP klien untuk menentukan backend, sehingga koneksi dari IP yang sama cenderung diarahkan ke backend yang sama selama kondisi pemetaan tidak berubah.
upstream app_backend {
    ip_hash;
    server 10.10.10.11:8080;
    server 10.10.10.12:8080;
}
IP hash bukan jaminan session persistence yang sempurna. NAT, perubahan daftar backend, dan kondisi jaringan dapat memengaruhi pemetaan. Untuk aplikasi yang membutuhkan session konsisten, session bersama di Redis atau database biasanya lebih fleksibel.
Arsitektur Reverse Proxy dan Load Balancer
Dalam implementasi ini, Nginx bertindak sebagai pintu masuk utama untuk aplikasi web.
Contoh arsitektur:
                INTERNET
                    |
             DNS: app.example.com
                    |
             Public IP / Firewall
                    |
              TCP 80 dan 443
                    |
             +----------------+
             | NGINX PROXY    |
             | 10.10.10.10    |
             | TLS Termination|
             +----------------+
                    |
             NGINX Upstream
              /           \
             /             \
    +----------------+  +----------------+
    | Backend Server |  | Backend Server |
    | 10.10.10.11    |  | 10.10.10.12    |
    | Port 8080      |  | Port 8080      |
    +----------------+  +----------------+
             \             /
              \           /
               Shared Database
               Jika diperlukan
Alamat IP di atas merupakan contoh untuk laboratorium. Ganti dengan alamat sesuai jaringan Anda.
Perlu diperhatikan bahwa dua backend tidak otomatis membuat seluruh aplikasi high availability. Jika keduanya menggunakan satu database yang gagal, aplikasi tetap dapat mengalami downtime. Demikian juga, satu server Nginx masih menjadi single point of failure jika belum ada proxy cadangan atau arsitektur failover.
Persiapan Sebelum Konfigurasi
Sebelum memulai, siapkan komponen berikut:
- Satu server Debian atau Ubuntu untuk Nginx.
- Dua server backend dengan aplikasi web yang dapat diakses melalui HTTP.
- Domain publik, misalnya
app.example.com. - Akses administrator melalui
sudoatau akun root. - Firewall yang mengizinkan koneksi sesuai kebutuhan.
- Koneksi internet dari server untuk instalasi paket dan penerbitan sertifikat.
- Port 80 dan 443 yang dapat dijangkau dari internet untuk metode validasi HTTP-01.
Pastikan DNS domain mengarah ke alamat IP publik yang benar. Jika menggunakan IPv6, pastikan record AAAA juga menunjuk ke endpoint yang dapat melayani koneksi. Record AAAA yang salah dapat menyebabkan sebagian klien gagal mengakses layanan.
Periksa konektivitas backend dari server proxy:
curl -I http://10.10.10.11:8080
curl -I http://10.10.10.12:8080
Respons 200 OK merupakan indikasi yang baik, tetapi respons lain seperti 301, 302, atau 401 juga dapat menunjukkan bahwa aplikasi berhasil dijangkau. Yang penting adalah memastikan endpoint merespons sesuai rancangan aplikasi.
Tutorial Step-by-Step: Konfigurasi Nginx Reverse Proxy dan Load Balancer
Langkah 1: Instal Nginx
Pada server reverse proxy berbasis Debian atau Ubuntu, perbarui daftar paket dan instal Nginx.
sudo apt update
sudo apt install nginx -y
Periksa status layanan:
sudo systemctl status nginxJika layanan belum aktif, jalankan:
sudo systemctl enable --now nginxPeriksa versi Nginx:
nginx -vPastikan port yang digunakan tidak bertabrakan dengan layanan lain.
Langkah 2: Konfigurasi Firewall
Jika menggunakan UFW, izinkan trafik HTTP dan HTTPS.
sudo ufw allow 80/tcp
sudo ufw allow 443/tcp
sudo ufw status
Jika menggunakan firewall lain, sesuaikan aturan yang berlaku. Periksa pula firewall cloud, router, NAT, dan kebijakan jaringan di depan server.
Jangan membuka port backend ke internet jika aplikasi hanya perlu diakses oleh reverse proxy.
Langkah 3: Buat Konfigurasi Upstream
Pada Debian dan Ubuntu, konfigurasi situs biasanya ditempatkan di direktori /etc/nginx/sites-available/ dan diaktifkan melalui symbolic link ke /etc/nginx/sites-enabled/.
Buat file konfigurasi:
sudo nano /etc/nginx/sites-available/app.example.comMasukkan konfigurasi berikut:
upstream app_backend {
    least_conn;

    server 10.10.10.11:8080 max_fails=3 fail_timeout=10s;
    server 10.10.10.12:8080 max_fails=3 fail_timeout=10s;

    keepalive 32;
}

server {
    listen 80;
    listen [::]:80;

    server_name app.example.com;

    location / {
        proxy_pass http://app_backend;

        proxy_http_version 1.1;

        proxy_set_header Host $host;
        proxy_set_header X-Real-IP $remote_addr;
        proxy_set_header X-Forwarded-For $proxy_add_x_forwarded_for;
        proxy_set_header X-Forwarded-Proto $scheme;

        proxy_set_header Connection "";

        proxy_connect_timeout 5s;
        proxy_send_timeout 60s;
        proxy_read_timeout 60s;
    }
}
Penjelasan konfigurasi:
upstream app_backendmendefinisikan grup server aplikasi.least_connmemilih backend berdasarkan jumlah koneksi aktif.max_failsdanfail_timeoutmembantu Nginx menandai server sebagai tidak tersedia setelah kegagalan koneksi tertentu.keepalive 32menyediakan kapasitas koneksi idle untuk koneksi upstream yang dapat digunakan kembali.proxy_passmeneruskan permintaan ke grup backend.Hostmempertahankan hostname yang diminta pengguna.X-Real-IPdanX-Forwarded-Formeneruskan informasi IP klien.X-Forwarded-Protomemberi tahu aplikasi mengenai skema koneksi asli.
Parameter max_fails dan fail_timeout bukan pemeriksaan kesehatan aktif. Pemeriksaan tersebut terjadi berdasarkan kegagalan saat Nginx mencoba mengakses backend. Pada konfigurasi Nginx Open Source biasa, fitur active health check tidak tersedia secara native seperti pada NGINX Plus.
Langkah 4: Aktifkan Konfigurasi Situs
Buat symbolic link:
sudo ln -s \
  /etc/nginx/sites-available/app.example.com \
  /etc/nginx/sites-enabled/app.example.com
Jika file default Nginx masih aktif dan berpotensi menjadi server default yang tidak diperlukan, evaluasi terlebih dahulu sebelum menonaktifkannya.
Validasi konfigurasi:
sudo nginx -tJika hasilnya menunjukkan bahwa sintaks konfigurasi valid, muat ulang Nginx:
sudo systemctl reload nginxUji akses HTTP:
curl -I http://app.example.comJika DNS belum diarahkan ke server yang benar, pengujian dapat dilakukan menggunakan curl --resolve dengan alamat IP publik yang sesuai.
Langkah 5: Instal Certbot untuk Let’s Encrypt
Certbot membantu memperoleh dan memperbarui sertifikat SSL/TLS dari Let’s Encrypt.
Pada sistem Debian atau Ubuntu yang menyediakan paket Certbot melalui repositori aktif:
sudo apt update
sudo apt install certbot python3-certbot-nginx -y
Periksa ketersediaan Certbot:
certbot --versionMetode instalasi Certbot yang direkomendasikan dapat berbeda menurut distribusi dan versi sistem operasi. Untuk server produksi, periksa dokumentasi Certbot resmi sebelum memilih paket dari repositori distribusi atau metode instalasi lain.
Langkah 6: Terbitkan Sertifikat SSL Let’s Encrypt
Jalankan perintah:
sudo certbot --nginx -d app.example.comIkuti instruksi yang ditampilkan. Pastikan alamat email valid, persyaratan layanan diterima, dan validasi domain berhasil.
Certbot dengan plugin Nginx dapat memperoleh sertifikat sekaligus menyesuaikan konfigurasi Nginx. Bergantung pada pilihan dan versi Certbot, konfigurasi HTTPS dan pengalihan HTTP ke HTTPS dapat ditambahkan atau diubah secara otomatis.
Setelah proses selesai, uji:
curl -I https://app.example.comPeriksa detail sertifikat:
sudo certbot certificatesLet’s Encrypt hanya dapat menerbitkan sertifikat jika kontrol atas domain berhasil dibuktikan melalui metode validasi yang didukung. Untuk HTTP-01, endpoint validasi harus dapat dijangkau melalui port 80. Jika port 80 tidak dapat dibuka, pertimbangkan validasi DNS-01 sesuai kebutuhan.
Langkah 7: Periksa Konfigurasi HTTPS
Setelah Certbot mengubah konfigurasi, periksa file situs:
sudo nginx -TCari blok server yang mendengarkan pada port 443. Konfigurasi akhirnya dapat berbeda tergantung versi Nginx dan Certbot, tetapi secara umum memuat pengaturan berikut:
server {
    listen 443 ssl;
    listen [::]:443 ssl;

    server_name app.example.com;

    ssl_certificate
        /etc/letsencrypt/live/app.example.com/fullchain.pem;

    ssl_certificate_key
        /etc/letsencrypt/live/app.example.com/privkey.pem;

    location / {
        proxy_pass http://app_backend;

        proxy_http_version 1.1;

        proxy_set_header Host $host;
        proxy_set_header X-Real-IP $remote_addr;
        proxy_set_header X-Forwarded-For $proxy_add_x_forwarded_for;
        proxy_set_header X-Forwarded-Proto $scheme;

        proxy_set_header Connection "";
    }
}
Konfigurasi di atas menunjukkan bagian penting dari server HTTPS. Jangan menambahkan blok duplikat secara membabi buta jika Certbot sudah menghasilkan konfigurasi yang benar. Periksa dan sesuaikan konfigurasi yang ada.
Jika menggunakan redirect HTTP ke HTTPS, blok port 80 dapat menggunakan:
server {
    listen 80;
    listen [::]:80;

    server_name app.example.com;

    return 301 https://$host$request_uri;
}
Pastikan pengecualian untuk validasi HTTP-01 tetap berfungsi jika metode penerbitan atau perpanjangan sertifikat Anda memerlukannya. Certbot biasanya mengelola kebutuhan validasi sesuai metode dan plugin yang digunakan.
Langkah 8: Uji Distribusi Trafik
Untuk mengetahui backend mana yang menerima permintaan, buat endpoint pengujian sementara pada masing-masing backend.
Sebagai contoh, backend pertama dapat mengembalikan:
Backend Server 1Sementara backend kedua mengembalikan:
Backend Server 2Kemudian kirim beberapa permintaan melalui reverse proxy:
for i in $(seq 1 10); do
    curl -s https://app.example.com/
    echo
done
Hasil pengujian bergantung pada metode balancing, koneksi, dan implementasi aplikasi. Pada metode least_conn, distribusi tidak harus bergantian secara teratur.
Jangan membuat endpoint debug yang menampilkan informasi sensitif di lingkungan produksi. Hapus atau batasi akses endpoint pengujian setelah validasi selesai.
Langkah 9: Uji Kegagalan Backend
Hentikan sementara aplikasi pada salah satu backend dalam lingkungan laboratorium, kemudian ulangi permintaan ke domain.
Periksa apakah Nginx masih dapat melayani permintaan melalui backend yang lain.
Perlu dipahami bahwa konfigurasi max_fails dan fail_timeout membantu menangani kegagalan yang terdeteksi ketika koneksi dicoba. Nginx Open Source tidak secara otomatis menjamin bahwa seluruh jenis error aplikasi akan dideteksi sebagai kegagalan backend.
Untuk lingkungan produksi, pertimbangkan endpoint health check, monitoring eksternal, dan mekanisme failover yang sesuai.
Langkah 10: Uji Pembaruan Sertifikat
Sertifikat Let’s Encrypt memiliki masa berlaku terbatas. Pembaruan otomatis harus menjadi bagian dari pengelolaan server, bukan pekerjaan yang menunggu sertifikat kedaluwarsa.
Uji mekanisme pembaruan Certbot:
sudo certbot renew --dry-runPeriksa timer atau mekanisme penjadwalan yang digunakan oleh instalasi Certbot:
systemctl list-timers --all | grep -i certbotTidak semua metode instalasi menggunakan timer systemd dengan nama atau perilaku yang sama. Jika tidak ditemukan, periksa dokumentasi metode instalasi Certbot yang dipilih.
Setelah pembaruan, pastikan layanan Nginx dapat menggunakan sertifikat terbaru. Certbot dan plugin Nginx biasanya menangani integrasi yang diperlukan, tetapi hasilnya tetap perlu diuji.
Mengelola Header dan Session Aplikasi
Meneruskan IP Klien yang Benar
Aplikasi di belakang reverse proxy sering kali hanya melihat alamat IP Nginx sebagai alamat klien. Untuk membantu aplikasi memperoleh alamat klien asli, gunakan header forwarding:
proxy_set_header X-Real-IP $remote_addr;
proxy_set_header X-Forwarded-For $proxy_add_x_forwarded_for;
proxy_set_header X-Forwarded-Proto $scheme;
Aplikasi harus dikonfigurasi untuk mempercayai header tersebut hanya ketika request datang melalui reverse proxy tepercaya.
Jangan mempercayai header X-Forwarded-For dari sembarang klien yang dapat mengakses backend secara langsung. Header tersebut dapat dipalsukan apabila tidak ada batas kepercayaan yang benar.
Mengatasi Session Login
Jika aplikasi menggunakan session yang disimpan hanya pada memori backend, pengguna dapat mengalami logout atau kehilangan status ketika permintaan berikutnya masuk ke server lain.
Solusi yang lebih disarankan adalah menggunakan penyimpanan session bersama, misalnya Redis atau database, sesuai kemampuan framework aplikasi.
Sticky session dapat menjadi alternatif untuk kebutuhan tertentu, tetapi tidak menghilangkan seluruh risiko kehilangan session ketika backend gagal.
Praktik Keamanan untuk Reverse Proxy
Konfigurasi yang berfungsi belum tentu aman. Untuk penggunaan produksi, perhatikan beberapa hal berikut.
Batasi Akses Backend
Backend sebaiknya hanya menerima koneksi dari alamat IP reverse proxy dan sistem internal yang benar-benar memerlukannya.
Gunakan firewall host, security group, ACL jaringan, atau kombinasi yang sesuai. Jika menggunakan HTTP antara Nginx dan backend, pastikan segmen jaringan internal memiliki tingkat kepercayaan yang memadai.
Atur Batas Request dan Timeout
Contoh:
client_max_body_size 20m;
proxy_connect_timeout 5s;
proxy_send_timeout 60s;
proxy_read_timeout 60s;
Sesuaikan batas ukuran request dan timeout dengan karakteristik aplikasi. Nilai terlalu kecil dapat mengganggu unggahan file, sedangkan nilai terlalu besar dapat membuka peluang konsumsi sumber daya berlebihan.
Lindungi Endpoint Sensitif
Dashboard administrator, halaman monitoring, dan endpoint debug sebaiknya tidak diekspos secara terbuka tanpa autentikasi dan pembatasan akses yang memadai.
Jika diperlukan, gunakan VPN, allowlist IP, autentikasi tambahan, atau kontrol akses yang disediakan aplikasi.
Perhatikan WebSocket
Aplikasi yang menggunakan WebSocket membutuhkan penanganan header upgrade yang sesuai. Contoh konfigurasi dapat menggunakan pemetaan map pada konteks http:
map $http_upgrade $connection_upgrade {
    default upgrade;
    ''      close;
}
Kemudian di dalam location yang menangani WebSocket:
proxy_http_version 1.1;
proxy_set_header Upgrade $http_upgrade;
proxy_set_header Connection $connection_upgrade;
Tempatkan blok map pada konteks yang benar, bukan di dalam blok server atau location. Terapkan pengaturan ini hanya jika aplikasi memang menggunakan WebSocket.
Monitoring dan Troubleshooting Nginx
Memeriksa Status Layanan
sudo systemctl status nginx
sudo nginx -t
sudo journalctl -u nginx -n 100 --no-pager
Perintah tersebut membantu memeriksa status layanan, validitas konfigurasi, dan log systemd.
Memeriksa Access Log dan Error Log
Pada instalasi standar Debian atau Ubuntu, log Nginx umumnya berada di:
sudo tail -f /var/log/nginx/access.log
sudo tail -f /var/log/nginx/error.log
Lokasi sebenarnya dapat berubah jika konfigurasi log diubah.
Access log membantu mengidentifikasi pola request, status HTTP, dan alamat klien. Error log membantu menemukan masalah koneksi upstream, izin file, dan kesalahan konfigurasi.
Hindari memasukkan token autentikasi, password, atau data pribadi sensitif ke dalam log.
Mengatasi Error 502 Bad Gateway
Error 502 sering muncul ketika Nginx tidak memperoleh respons upstream yang valid.
Penyebab yang umum meliputi:
- Aplikasi backend berhenti.
- Port backend salah.
- Firewall memblokir koneksi.
- Nginx tidak dapat menjangkau alamat backend.
- Backend menutup koneksi atau mengirim respons yang tidak valid.
Pemeriksaan awal:
curl -v http://10.10.10.11:8080
curl -v http://10.10.10.12:8080
sudo tail -n 100 /var/log/nginx/error.log
Periksa pula apakah alamat dan port pada proxy_pass sesuai dengan aplikasi yang sebenarnya.
Mengatasi Error 504 Gateway Timeout
Error 504 biasanya menunjukkan bahwa upstream tidak memberikan respons dalam batas waktu yang diperlukan.
Langkah pemeriksaan:
- Periksa penggunaan CPU, RAM, disk, dan koneksi pada backend.
- Uji waktu respons backend secara langsung.
- Periksa query database dan ketergantungan aplikasi lainnya.
- Evaluasi timeout Nginx.
- Optimalkan aplikasi sebelum sekadar memperbesar timeout.
Memperbesar timeout tanpa mencari penyebab utama dapat membuat koneksi tertahan lebih lama dan memperburuk penggunaan sumber daya.
Mengatasi Error SSL
Jika browser menampilkan peringatan sertifikat, periksa:
sudo certbot certificates
sudo nginx -t
Pastikan nama domain sesuai dengan sertifikat, waktu sistem benar, dan konfigurasi menggunakan file sertifikat yang tepat.
Jika menggunakan IPv6, periksa juga apakah jalur IPv6 mengarah ke server yang benar. Pengaturan DNS yang tidak konsisten dapat menyebabkan hasil pengujian berbeda antarjaringan.
Kesalahan yang Sering Terjadi
1. DNS Tidak Mengarah ke Server Proxy
Dampaknya, permintaan pengguna tidak sampai ke Nginx yang dikonfigurasi.
Solusinya adalah memeriksa record A dan AAAA, propagasi DNS, serta aturan NAT dan firewall.
2. Backend Tidak Dapat Dijangkau
Konfigurasi Nginx bisa valid secara sintaks, tetapi backend tetap tidak dapat diakses.
Solusinya adalah menguji konektivitas dari server proxy, memeriksa port aplikasi, dan meninjau aturan firewall.
3. Header Forwarding Tidak Dikonfigurasi
Aplikasi dapat salah mendeteksi IP klien atau menganggap koneksi selalu menggunakan HTTP.
Dampaknya dapat berupa log yang tidak akurat, URL redirect yang salah, atau masalah cookie secure.
Solusinya adalah meneruskan header yang diperlukan dan mengonfigurasi kepercayaan proxy pada aplikasi.
4. Menganggap Load Balancing Sama dengan High Availability
Dua backend tidak cukup jika keduanya bergantung pada satu database, satu penyimpanan, atau satu proxy yang tidak memiliki cadangan.
Solusinya adalah memetakan seluruh dependensi, menyiapkan redundansi yang relevan, dan melakukan pengujian kegagalan.
5. Mengabaikan Pembaruan Sertifikat
Sertifikat yang kedaluwarsa dapat menyebabkan browser menolak koneksi atau menampilkan peringatan keamanan.
Solusinya adalah memverifikasi mekanisme pembaruan otomatis dan menjalankan pengujian pembaruan secara berkala.
6. Membuka Port Backend ke Internet
Hal ini memperluas permukaan serangan dan memungkinkan pengguna melewati kebijakan pada reverse proxy.
Solusinya adalah membatasi akses backend hanya dari sumber yang tepercaya.
Tips Profesional untuk Lingkungan Produksi
Agar konfigurasi lebih mudah dipelihara dan dikembangkan, terapkan praktik berikut:
- Pisahkan konfigurasi setiap domain atau aplikasi ke file tersendiri.
- Gunakan version control untuk menyimpan konfigurasi Nginx tanpa menyertakan private key.
- Jalankan
nginx -tsebelum melakukan reload. - Terapkan least privilege pada akun sistem dan akses backend.
- Gunakan monitoring untuk memantau status HTTP, latensi, koneksi, dan penggunaan sumber daya.
- Buat endpoint health check yang tidak mengekspos informasi sensitif.
- Gunakan session store bersama jika aplikasi membutuhkan session lintas backend.
- Evaluasi apakah trafik backend juga membutuhkan enkripsi.
- Pantau masa berlaku sertifikat dan validasi proses pembaruan.
- Lakukan pengujian failover secara terencana.
- Simpan backup konfigurasi dan dokumentasikan perubahan.
- Hindari menganggap konfigurasi contoh sebagai pengganti audit keamanan.
Untuk lingkungan dengan trafik tinggi, evaluasi batas koneksi, jumlah worker, kapasitas jaringan, kemampuan backend, dan performa database berdasarkan pengukuran nyata. Hindari menaikkan seluruh parameter sekaligus tanpa data pengujian.
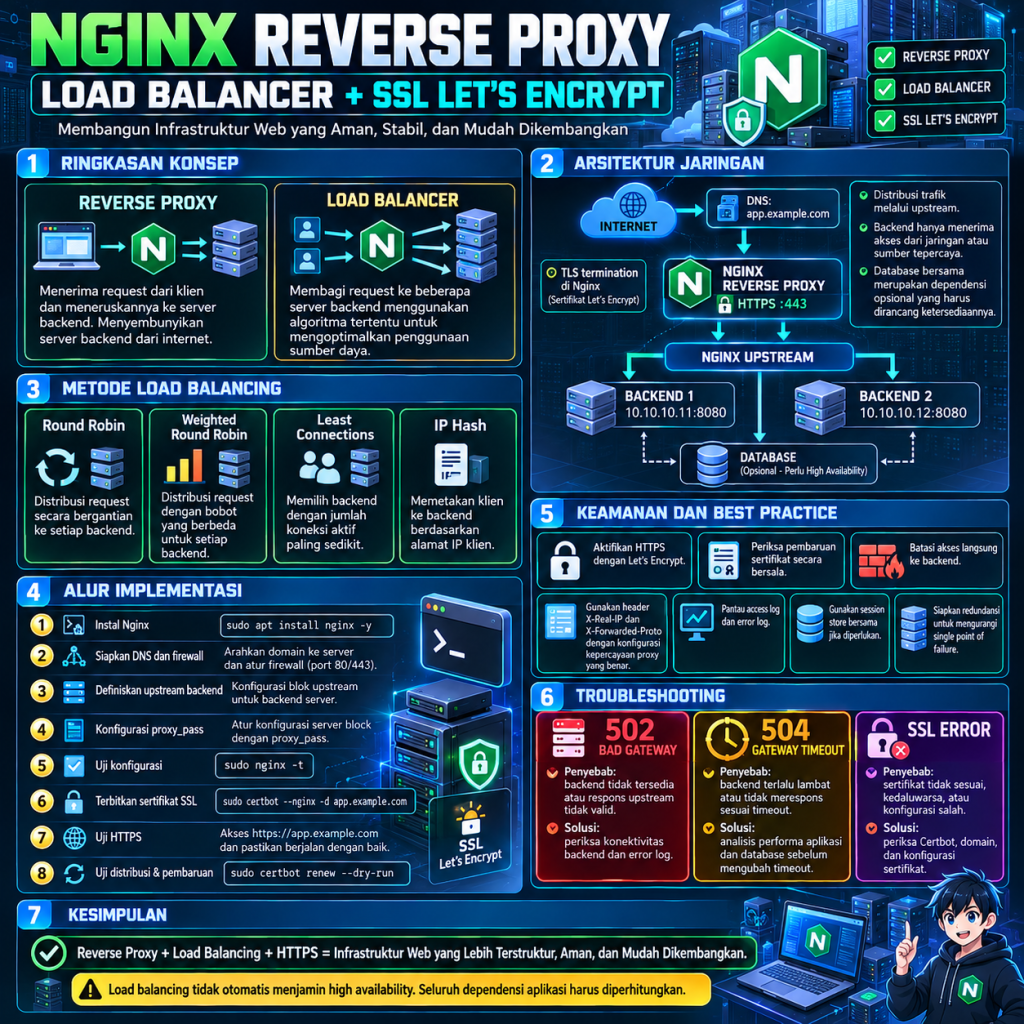
Kesimpulan
Nginx Reverse Proxy dan Load Balancer merupakan komponen penting dalam membangun infrastruktur aplikasi web yang lebih terstruktur, aman, dan mudah dikembangkan.
Reverse proxy menyediakan satu titik akses untuk aplikasi backend, sedangkan load balancing membantu membagi permintaan ke beberapa server. Integrasi SSL/TLS Let’s Encrypt memungkinkan layanan menggunakan HTTPS dengan sertifikat yang dapat diperbarui secara otomatis.
Implementasi yang baik tidak berhenti pada konfigurasi proxy_pass dan upstream. Administrator juga perlu memastikan DNS benar, backend terlindungi, header forwarding dikelola dengan tepat, sertifikat diperbarui, dan seluruh komponen dipantau.
Perlu diingat bahwa load balancing tidak otomatis menjamin high availability. Database, penyimpanan, jaringan, dan server proxy juga harus diperhitungkan dalam rancangan redundansi.
Dengan memahami konsep dan langkah implementasi dalam panduan ini, Anda dapat mulai membangun reverse proxy dan load balancer untuk laboratorium Linux, aplikasi internal sekolah, layanan kampus, maupun infrastruktur aplikasi produksi.
Sudah menggunakan Nginx sebagai reverse proxy atau load balancer? Bagikan pengalaman, konfigurasi, atau kendala yang pernah Anda temui melalui kolom komentar.
Jika artikel ini bermanfaat, bagikan kepada rekan sysadmin, network engineer, DevOps engineer, dan peserta didik yang sedang mempelajari administrasi server Linux.
Jangan lupa membaca artikel teknologi lainnya untuk memperdalam pengetahuan tentang Linux Server, networking, virtualisasi, cloud computing, dan cybersecurity.
Frequently Asked Questions (FAQ)
Pertanyaan: Apa itu Nginx Reverse Proxy?
Jawaban: Nginx Reverse Proxy adalah server perantara yang menerima permintaan dari klien dan meneruskannya ke server aplikasi backend.
Pertanyaan: Apa perbedaan reverse proxy dan load balancer?
Jawaban: Reverse proxy meneruskan permintaan ke server tujuan, sedangkan load balancer mendistribusikan permintaan ke beberapa backend. Nginx dapat menjalankan kedua fungsi tersebut.
Pertanyaan: Apakah SSL Let’s Encrypt gratis?
Jawaban: Ya. Let’s Encrypt menyediakan sertifikat TLS tanpa biaya lisensi. Sertifikat tetap perlu diperbarui secara berkala.
Pertanyaan: Apakah Nginx dapat melakukan load balancing pada dua server Linux?
Jawaban: Ya. Gunakan direktif upstream untuk mendefinisikan backend dan proxy_pass untuk meneruskan permintaan ke grup tersebut.
Pertanyaan: Bagaimana cara memasang SSL Let’s Encrypt pada Nginx?
Jawaban: Salah satu cara adalah menggunakan Certbot dengan plugin Nginx melalui perintah sudo certbot --nginx -d app.example.com, setelah DNS dan persyaratan validasi domain terpenuhi.
Pertanyaan: Apakah load balancing membuat aplikasi otomatis high availability?
Jawaban: Tidak. Database, penyimpanan, jaringan, dan reverse proxy juga perlu dirancang agar tidak menjadi single point of failure.
Pertanyaan: Apa penyebab error 502 Bad Gateway pada Nginx?
Jawaban: Umumnya backend tidak berjalan, port salah, koneksi diblokir firewall, atau backend memberikan respons yang tidak valid. Periksa error log dan konektivitas upstream.
Pertanyaan: Bagaimana cara menguji pembaruan otomatis sertifikat Let’s Encrypt?
Jawaban: Jalankan sudo certbot renew --dry-run untuk menguji proses pembaruan tanpa mengganti sertifikat produksi.
🚀 Ingin membangun infrastruktur web yang lebih aman, terstruktur, dan siap dikembangkan?
Pelajari cara mengimplementasikan Nginx Reverse Proxy, Load Balancer, dan SSL Let’s Encrypt untuk mengelola trafik aplikasi Linux Server secara lebih profesional.
💬 Diskusi di kolom komentar:
- Apakah Anda menggunakan Nginx atau HAProxy?
- Metode load balancing apa yang paling sesuai dengan infrastruktur Anda?
- Pernah mengalami error 502, 504, atau masalah pembaruan SSL?
📢 Bagikan artikel ini kepada rekan sysadmin, network engineer, DevOps engineer, guru TKJ/TJKT, dan siapa pun yang sedang belajar administrasi server Linux.
📚 Jelajahi juga artikel lainnya tentang Linux Server, Debian, Ubuntu, MikroTik, Cisco, virtualisasi, Kubernetes, cloud computing, monitoring, dan cybersecurity untuk memperdalam keterampilan teknis Anda.
Ikuti perkembangan tutorial dan materi teknologi terbaru agar tidak ketinggalan praktik terbaik dalam membangun dan mengelola infrastruktur IT.
#Nginx #LinuxServer #DevOps #Networking #CyberSecurity #LetsEncrypt #SysAdmin
Dukung kami dengan Subscribe & Join Membership channel YouTube | Walid Umar
Akses video pembelajaran eksklusif, materi persiapan UKK (Uji Kompetensi Siswa) dan Penyelesaian Soal LKS ITNSA
